 Справочный центр ALD Pro 3.3.0
Настройка двусторонних доверительных отношений между MS AD и ALD Pro
Благодаря внедрению ряда решений, включая глобальный каталог ALD Pro, есть возможность настраивать двусторонние доверительные отношения. В отличие от MS AD, в ALD Pro направления доверия MS AD → ALD Pro и ALD Pro → MS AD реализованы разными механизмами.
Двусторонние доверительные отношения, предоставляют возможность общаться доменам ALD Pro и MS AD, решая ряд важных задач:
Авторизация пользователей доверенных доменах на рабочих станциях;
Доступ к сетевым ресурсам пользователей доверенного домена (веб сервер, файловый сервер, базы данных и т.д.);
Разграничение доступа к ресурсам доверенных доменов.
Как работают доверительные отношения MS AD и ALD Pro
Технические требования
Версии Windows Server работающие с глобальным каталогом ALD Pro
browse.dat Файл в директории /var/lib/samba в Samba используется для хранения информации о браузере (Browser Information). Этот файл содержит данные о доступных ресурсах и службах в сети, которые могут быть предоставлены сервером Samba.
Глобальный каталог
Для работы с глобальным каталогом, его необходимо установить согласно Руководство администратора. Часть 1 – Обновление подсистем – Обновление с установкой Глобального Каталога.
share_info.tdb Файл в директории /var/lib/samba в Samba представляет собой базу данных TDB, используемую для хранения информации о совместно используемых ресурсах (шарах) в Samba.
winbindd_cache.tdb Файл в директории /var/lib/samba в Samba представляет собой базу данных TDB, используемую для кэширования данных и запросов, выполняемых службой Winbind в рамках протокола аутентификации и авторизации в среде Samba.
winbindd_idmap.tdb Файл в директории /var/lib/samba в Samba представляет собой базу данных TDB, используемую для хранения информации о сопоставлении (маппинге) идентификаторов безопасности (SID) и POSIX UID/GID в процессе аутентификации и авторизации через Winbind.
Для просмотра содержимого файлов XXXX.tdb в Samba используется утилита tdbtool. Пример команды для просмотра содержимого registry.tdb:
tdbtool registry.tdb dump
На данный момент объекты из суб-доменов не синхронизируются в Global Catalog главного домена, как это сделано в Windows.
Глобальный каталог ALD Pro – это отдельный экземпляр LDAP-сервера, в котором содержится копия всех объектов домена в схеме данных Active Directory. Глобальный каталог обеспечивает возможность поиска объектов (пользователей и групп) из стандартных оснасток Windows, что нужно для добавления субъектов доверенного домена в списки доступа на стороне Windows.
Для более удобного просмотра всех настроек Samba, включая реестр, можно использовать команду:
net conf list
Команда net conf list в Samba используется для отображения текущей конфигурации Samba. Она выводит различные параметры и настройки, связанные с работой Samba, включая параметры глобальной секции smb.conf, информацию о доменах, настройки Kerberos и другие параметры.
Каждая служба устанавливает свой собственный уровень журнала отладки. Увеличение уровня журнала может предоставить больше информации о проблемах с Winbind, Samba(smbd) или nmbd.
В Global Catalog попадают пользователи и группы только при наличии аттрибута ipaNTSecurityIdentifier, на основании которого генерируется аттрибут ObjectSid у объекта в Global Catalog.
Механизм поиска и добавления субъектов ALD Pro в списки ACL на стороне Windows работает следующим образом:
Windows-администратор при добавлении пользователя/группы в ACL с помощью стандартной оснастки выполняет поиск объектов в доверенном домене ALD Pro. Запрос направляется к глобальному каталогу на порт 3268/TCP (LDAP) с аутентификацией по Kerberos. Если Kerberos-аутентификация по какой-либо причине не сработает (например, время в доменах отличается более, чем на 5 минут), то оснастка Windows попытается выполнить NTLM-аутентификацию, поэтому пользователь увидит окно для ввода учетных данных.
После успешного поиска появится список объектов ALD Pro с отображением их
uid(в случае пользователя) илиcn(в случае группы).При добавлении субъекта в список доступа, система безопасности Windows выполнит еще один запрос к контроллеру домена ALD Pro по протоколу SMB для дополнительной проверки, существует ли субъект с таким SID в домене.
Для успешного выполнения указанного запроса на контроллере ALD Pro должны работать службы
smbdиwinbind. Обработка запроса выполняется с использованием библиотеки ipasam (или aldprosam в случае доверительных отношений между доменами ALD Pro).После получения подтверждения, что субъект с указанным SID существует в домене ALD Pro, система Windows добавит его в редактируемый список доступа.
Настройка двусторонних доверительных отношений
Настройка и проверка перенаправления DNS ALD Pro
Для работы доверительных отношений с компьютеров из домена ALD.company.lan должны разрешаться имена компьютеров из домена WIN.company.lan и наоборот. Если этого нет, то нужно сделать взаимное перенаправление DNS-зон.
Настройка ALD Pro
Добавление зоны перенаправления можно сделать из графического интерфейса Роли и службы сайта → Служба разрешения имен → Перенаправление запросов.
Имя зоны = имя домена MS AD;
Глобальные перенаправители = IP-адрес контроллера домена MS AD, с которым устанавливаются доверительные отношения;
Остальные поля и параметры оставить без изменений.
Настройка MS AD
Настройка контроллера домена MS AD осуществляется согласно официальным инструкциям к MS AD. (Пуск → Оснастка “DNS”):
Контекстное меню к “Серверы условной пересылки” → Создать сервер условной пересылки;
В поле “DNS-домен” ввести имя домена ALD Pro;
Добавить IP-адрес контроллера домена ALD Pro в блоке “IP-адреса основных серверов:”.
Установка двусторонних доверительных отношений между доменами
Так же можно интерактивно смотреть, что происходит с
winbindв момент старта службы для этого выполните поочередно команды ниже:
systemctl stop  winbind.service
winbindd -i -d 100
Если требуется повысить логирование только для определенного сервиса, в данном примере логирование включено «1» для всех сервисов, кроме
winbind– для него включен уровень «100» . /etc/samba/smb.conf
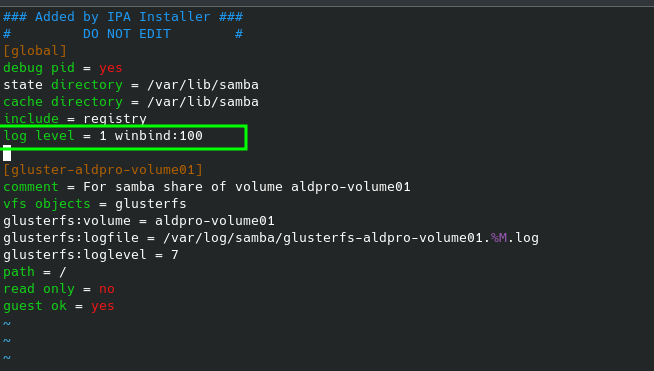
smbcontrol winbind debuglevel
PID 26871: all:1 tdb:1 printdrivers:1 lanman:1 smb:1 rpc_parse:1 rpc_srv:1 rpc_cli:1 passdb:1 sam:1 auth:1 winbind:100 vfs:1 idmap:1 quota:1 acls:1 locking:1 msdfs:1 dmapi:1 registry:1 scavenger:1 dns:1 ldb:1 tevent:1 auth_audit:1 auth_
json_audit:1 kerberos:1 drs_repl:1 smb2:1 smb2_credits:1 dsdb_audit:1 dsdb_json_audit:1 dsdb_password_audit:1 dsdb_password_json_audit:1 dsdb_transaction_audit:1 dsdb_transaction_json_audit:1 dsdb_group_audit:1 dsdb_group_json_audit:1